Info Cuaca


KUALA LUMPUR, 9 November – Malaysia sedang meneroka pelaksanaan Skim Pelabelan Keselamatan Siber bagi membantu pengguna menilai tahap keselamatan produk Internet Kebendaan (IoT) sebelum membuat pembelian.
- Perbincangan bersama negara ASEAN sedang dijalankan; skim pelabelan merujuk kepada model Singapura dan melibatkan kerjasama CSCDC dan badan pensijilan.
- Perisian hasad XCPE tertanam pada firmware dengan keistimewaan tahap sistem, sukar dipadam dan boleh memasang semula selepas tetapan semula kilang.
- Pengguna dinasihatkan kemas kini firmware, kawalan akses dan pengasingan rangkaian untuk mengurangkan risiko peranti pintar dijadikan botnet atau dicuri maklumat.
Ketua Eksekutif Agensi Keselamatan Siber Negara (NACSA), Ir. Dr. Megat Zuhairy Megat Tajuddin berkata, perbincangan sedang diadakan bersama negara anggota ASEAN bagi membangunkan skim pensijilan keselamatan siber yang akan dimulakan dengan produk IoT.
Jelas beliau, skim pelabelan yang diperkenal Singapura akan dijadikan asas rujukan dengan mengambil kira piawaian keselamatan antarabangsa.
Di peringkat domestik, NACSA melalui Cyber Security and Cryptology Development Centre (CSCDC) akan bekerjasama dengan badan pensijilan berkaitan bagi membangunkan dan melaksanakan skim bersesuaian untuk Malaysia.
“Melalui pensijilan ini, pengguna akan mempunyai satu rujukan tambahan untuk menilai tahap keselamatan siber sesuatu produk IoT sebelum membuat keputusan pembelian,” katanya kepada RTM.
Beliau berkata, skim itu juga dijangka menggalakkan pengeluar memberi perhatian lebih serius terhadap aspek keselamatan siber sejak peringkat pembangunan produk.
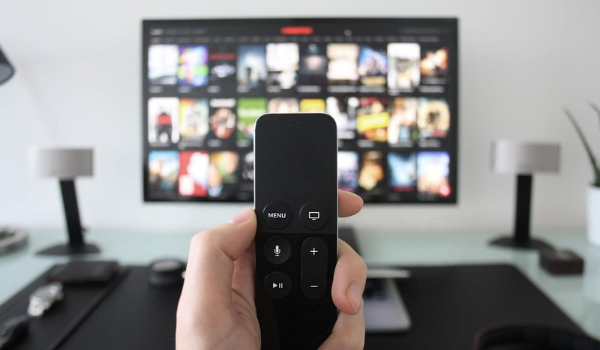
Menurutnya, inisiatif itu turut mengambil kira peningkatan risiko serangan terhadap peranti pintar yang disambungkan ke internet, termasuk ancaman perisian hasad atau ‘malware’ XCPE pada Android TV Box.
“Insiden XCPE ini serius kerana ia berbeza daripada ancaman persian hasad konvensional.
“Sebaliknya, XCPE telah tertanam pada peringkat firmware dengan keistimewaan akses sistem (system-level privileges), iaitu sudah wujud sebelum peranti digunakan,” jelasnya.
Beliau memaklumkan, perisian hasad berkenaan sukar dihapuskan kerana mempunyai mekanisme yang membolehkannya memasang semula dirinya, termasuk selepas pengguna melakukan tetapan semula kilang atau factory reset.
Peranti yang terjejas juga berisiko dijadikan sebahagian daripada rangkaian botnet untuk menyembunyikan aktiviti jenayah siber, mencuri maklumat peribadi atau melaksanakan arahan dari jauh.
Lebih membimbangkan, pengguna mungkin tidak menyedari peranti mereka telah diceroboh kerana ia masih berfungsi seperti biasa.
Sehubungan itu, pengguna turut diingatkan mengenai kepentingan kemas kini perisian tegar atau ‘firmware’, kawalan akses dan pengasingan rangkaian bagi mengurangkan risiko ancaman terhadap peranti pintar.