Info Cuaca


KUALA LUMPUR, 10 November – Keupayaan teknologi kecerdasan buatan (AI) mengesan kelemahan sistem yang sebelum ini tidak diketahui, termasuk oleh pembangun perisian itu sendiri, telah meningkatkan risiko ancaman siber.
- Ejen AI membolehkan penyerang melancarkan serangan serentak terhadap ratusan sasaran dengan lebih mudah.
- Cubaan serangan meningkat mendadak termasuk eksploitasi sifar hari pada PHP yang digunakan meluas.
- Semua pihak perlu mempertingkat kesiapsiagaan dan memperkukuh pertahanan keselamatan siber segera.
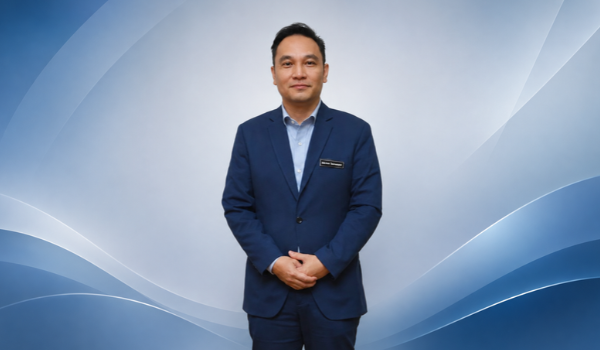
Ketua Eksekutif Agensi Keselamatan Siber Negara (NACSA), Ir. Dr. Megat Zuhairy Megat Tajuddin berkata, penggunaan ejen AI membolehkan penyerang melancarkan cubaan pencerobohan terhadap ratusan sasaran secara serentak dengan lebih mudah.
“Keupayaan AI yang kita sangkakan selama ini mampu melakukan sesuatu perkara yang hebat, tetapi nampaknya kehebatan itu melangkaui apa yang kita jangkakan.
“AI itu sendiri mula mencari kelemahan yang selama ini tidak dijumpai oleh sesiapa,” katanya ketika menjadi tetamu program Bicara Naratif terbitan RTM di Angkasapuri, di sini.
Menurut Ir. Dr. Megat Zuhairy lagi, meskipun jumlah insiden ancaman siber tidak menunjukkan peningkatan ketara berbanding tahun lalu, cubaan serangan direkodkan meningkat secara mendadak.
Sebagai contoh, beliau merujuk kepada insiden melibatkan bahasa pengaturcaraan PHP yang dikaitkan dengan kerentanan sifar hari atau ‘Zero-Day Vulnerability’, iaitu kelemahan keselamatan yang belum diketahui oleh pembangun perisian.
Beliau turut menyatakan PHP digunakan secara meluas dalam pembangunan laman sesawang, dengan anggaran penggunaan hampir 70 peratus di Malaysia dan seluruh dunia.
Sehubungan itu, beliau menekankan keperluan untuk semua pihak mempertingkat kesiapsiagaan dan memperkukuh pertahanan keselamatan siber bagi menghadapi ancaman yang semakin kompleks.